Ledger 确认在 CryptoBilis 调查中发现设备存在硬件植入物
关键事实
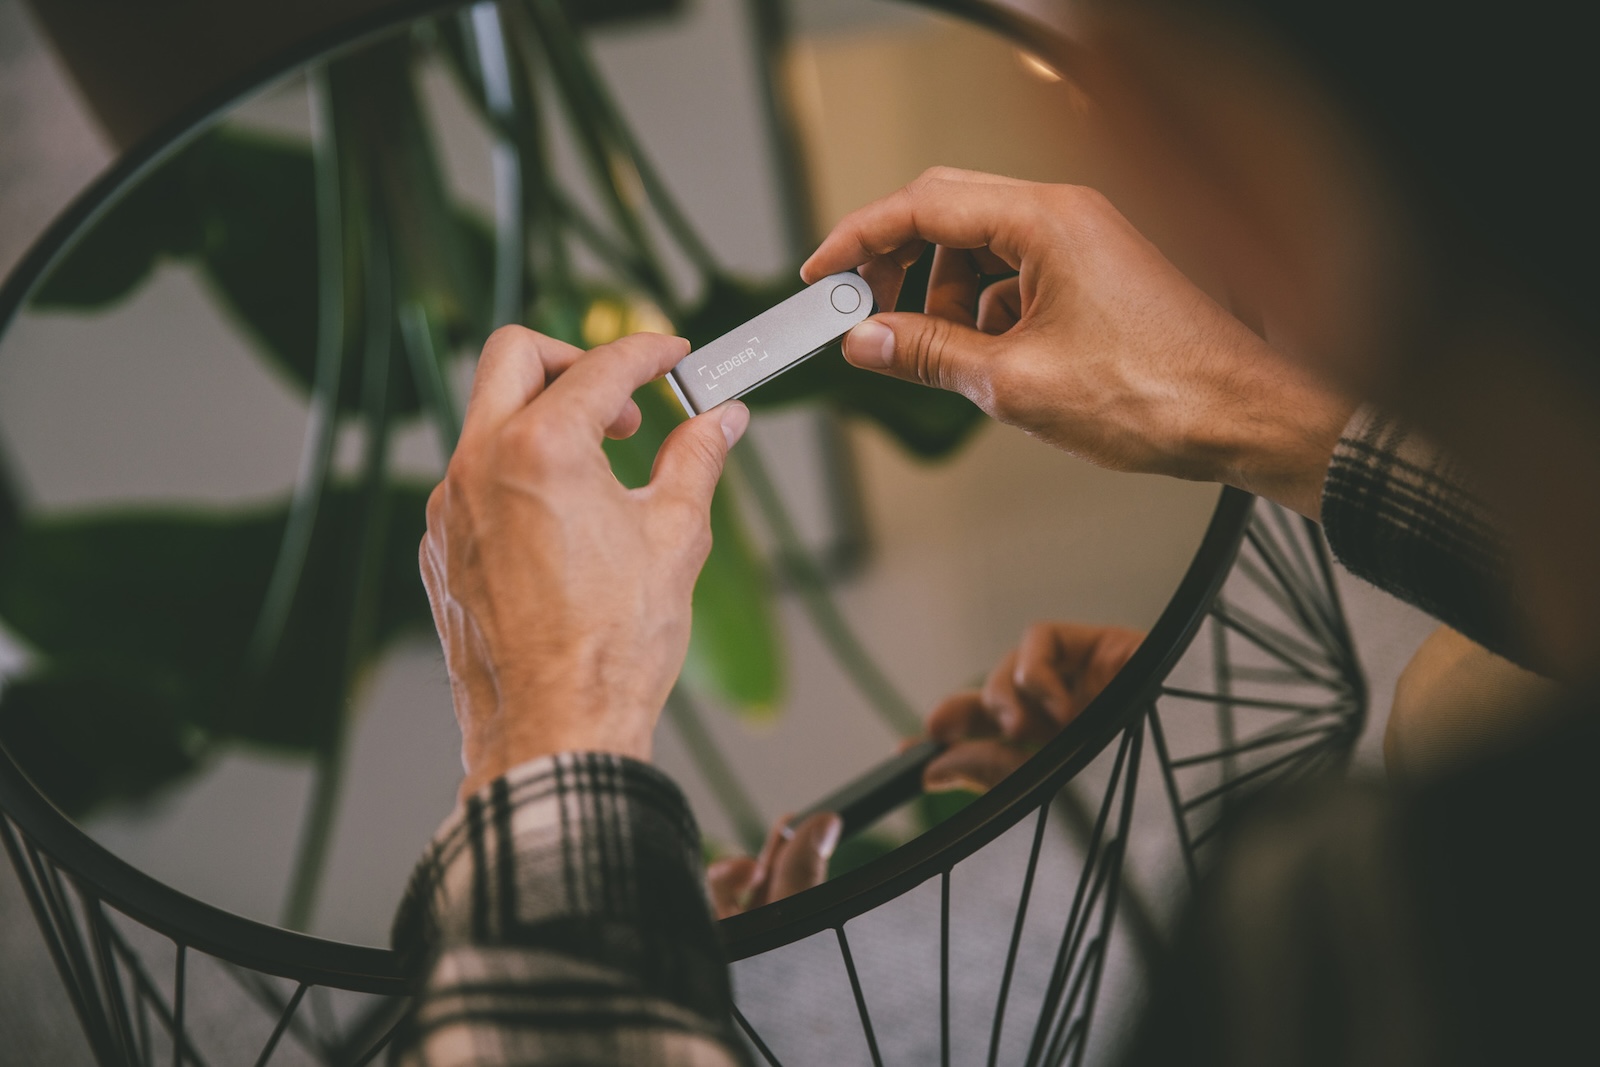
Ledger 确认,其通过经销商 CryptoBilis 销售的一台设备中存在未经授权的硬件植入物。这一发现是该公司周五启动调查后取得的首个物理层面的确凿证据。
CryptoBilis 已暂停所有硬件钱包的销售和发货,直至调查结果出炉。Ledger 呼吁尚未激活设备的受影响买家暂缓操作,而已启用设备的用户则应将资金转移至配备新助记词的新设备中。
Saturday(周六),Ledger 进一步证实,在其针对经销商 CryptoBilis 的调查范围内,其中一台涉案设备确实包含未经授权的硬件植入物。此前,该公司因接到东南亚买家资金丢失的报告而于前一天展开调查。此次确认为案件从未经核实的损失报告转向具体的、已确认的篡改手段提供了关键证据。一旦在设备到达买家之前被植入硬件模块,即便用户后续对密钥的处理极其谨慎,冷存储的安全性仍可能受到威胁。
Ledger 上周五表示,正在调查来自东南亚用户的资金丢失报告,这些用户均通过 CryptoBilis 购买设备,并建议该经销商暂停所有销售和发货以作为预防措施。
Ledger 在周六发布的更新声明中表示:“Ledger 可以确认,一名受影响用户的设备中包含未经授权的硬件植入物。作为持续调查的一部分,Ledger 正在联系受影响的用戶。”
Ledger 指出,CryptoBilis 已停止所有硬件钱包库存的销售,直至调查结束。目前,该公司正与 CryptoBilis 积极沟通后续步骤,并与当局合作。同时,Ledger 对安全协作组织 SEAL 911 提供的支持表示感谢。
Ledger 强调自身系统未遭入侵
Ledger 表示,目前没有迹象表明其自身的安全基础设施、系统或服务遭到破坏,问题主要出在经销商的供应链环节。为此,Ledger 设立了专门的赏金渠道 bounty@ledger.fr,欢迎任何提供调查相关信息的人士联系。
Ledger 重申了周五发布的指导方针:过去 90 天内通过 CryptoBilis 购买设备且尚未设置的用户应暂缓使用;已经设置设备的用户应考虑将资产转移至配备新助记词的全新 Ledger 签名设备上,这是在怀疑密钥泄露后采取的标准自我托管预防措施。
公司提醒,骗子往往会利用此类事件进行诈骗,因此敦促买家仅信赖官方 Ledger 渠道。Ledger 明确表示,绝不会向任何人索要 24 位恢复短语。
免责声明:本文所有内容均来源于第三方平台,所有内容不作任何类型的保证,不构成任何投资、不对任何因使用本网站信息而导致的任何损失负责。您需谨慎使用相关数据及内容,并自行承担所带来的一切风险。